Swissbit PK2000IC0000E-2002-1BB-SBB iShield Key 2 Pro USB-C Mifare
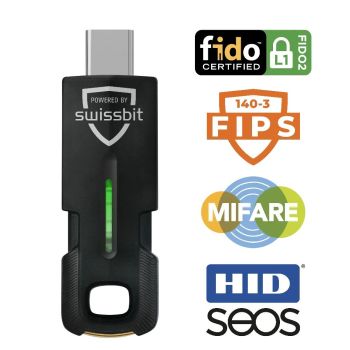
Swissbit PK2000IC0000E-2002-1BB-SBB iShield Key 2 Pro USB-C Mifare
| Lieske-Nr. | 1246008 |
|---|---|
| Hersteller-Nr. | PK2000IC0000E-2002-1BB-SBB |
| EAN-Code | 4068274000542 |
| Hersteller | Swissbit |
| bei uns nur | 47,78 EUR
56,86 EUR inkl. MwSt.
|
Weitere Informationen zu Swissbit PK2000IC0000E-2002-1BB-SBB iShield Key 2 Pro USB-C Mifare
| Allgemein | |
| Chip | NXP P71D600 |
| Chip-OS | JCOP 4.5 |
| Flash-Speicher | 600 KB |
| Authentifizierungsprotokolle | FIDO U2F, FIDO2 (CTAP2.1), HOTP, TOTP, PIV |
| RSA-Schlüssellängen | 2048, 3072, 4096 Bit |
| ECDSA-Schlüssellängen | 224, 256, 384, 512 Bit |
| AES-Schlüssellängen | 128, 192, 256 Bit |
| HMAC-Hashfunktionen | SHA1, SHA2-256, SHA2-384, SHA2-512 |
| Zertifizierung | Common Criteria EAL6, Cryptographic Module Validation Program, CSRC |
| Anschluss | USB-C |
| Passkeys | mindestens 300 |
| NFC | |
Einsatzbereiche
Der iShield Key 2 Pro ist für den Einsatz in Unternehmensumgebungen, bei der sicheren Anmeldung an Cloud-Diensten, bei der Verwaltung von IT-Systemen und bei der Authentifizierung an Webanwendungen konzipiert. Er eignet sich insbesondere für Nutzer, die eine hohe Sicherheitsstufe bei der Identitätsverifizierung benötigen, ohne auf Komfort oder Mobilität verzichten zu müssen. Die Unterstützung von Passkeys ermöglicht die Speicherung von mindestens 300 Authentifizierungsdatensätzen, was die Nutzung in komplexen IT-Infrastrukturen erleichtert.
Funktionen und Ausstattung im Detail
Das Gerät basiert auf einem NXP P71D600-Chip und verwendet das JCOP 4.5 Betriebssystem. Es verfügt über 600 KB Flash-Speicher, der für die Speicherung von Authentifizierungsdaten und Sicherheitsinformationen genutzt wird. Die Authentifizierung erfolgt über asymmetrische Kryptografie, wobei die Sicherheit durch die Unterstützung verschiedener Algorithmen gewährleistet wird. Dazu gehören RSA mit Schlüssellängen von 2048, 3072 und 4096 Bit, ECDSA mit 224, 256, 384 und 512 Bit, AES mit 128, 192 und 256 Bit sowie HMAC mit SHA1 und SHA2-256, -384 und -512. Die Unterstützung von HOTP, TOTP und PIV erweitert die Funktionalität für verschiedene Authentifizierungsanforderungen.
Technik verständlich erklärt
Die Sicherheit des iShield Key 2 Pro beruht auf der Verwendung von asymmetrischer Kryptografie, bei der ein privater und ein öffentlicher Schlüssel verwendet werden. Der private Schlüssel bleibt im Gerät gespeichert und wird niemals an externe Systeme übertragen, was die Sicherheit erhöht. Die FIDO2- und U2F-Protokolle ermöglichen eine sichere, physische Bestätigung der Identität, wodurch Phishing-Angriffe und Passwortdiebstahl verhindert werden. Die NFC-Funktion erlaubt die Authentifizierung ohne physischen Kontakt zum Gerät, etwa über ein Smartphone. Das Gerät arbeitet ohne externe Stromversorgung, da es über den USB-C-Anschluss oder NFC gespeist wird.
Kompatibilität und Zubehör
Der iShield Key 2 Pro ist kompatibel mit FIDO U2F, FIDO2 (CTAP2.1), HOTP, TOTP und PIV. Er kann mit Geräten verbunden werden, die einen USB-C-Anschluss oder NFC unterstützen. Die Verwendung erfolgt Plug-and-Play, ohne zusätzliche Softwareinstallation. Die Unterstützung von Passkeys ermöglicht die Nutzung in modernen Webanwendungen, die diese Authentifizierungsform unterstützen.
Montage und Installation
Die Installation erfolgt ohne zusätzliche Software oder Treiber. Das Gerät wird einfach über den USB-C-Anschluss an einen Computer angeschlossen oder per NFC an ein kompatibles Gerät gehalten. Die Authentifizierung wird durch Berühren des Touch-Sensors aktiviert. Es ist keine spezielle Montage oder Installation erforderlich, da das Gerät sofort nach dem Anschließen funktionsbereit ist.
Vorteile im Betrieb
Der iShield Key 2 Pro bietet eine hohe Sicherheitsstufe durch die Verwendung von asymmetrischer Kryptografie und FIDO-Protokollen. Die Kombination aus USB-C und NFC ermöglicht eine flexible Nutzung sowohl an Computern als auch an mobilen Endgeräten. Die robuste, vollständig ummantelte und wasserdichte Gehäusekonstruktion sorgt für eine hohe mechanische und Umweltbeständigkeit. Das Gerät ist in Deutschland hergestellt und erfüllt die Anforderungen der Common Criteria EAL6 sowie des Cryptographic Module Validation Program und CSRC.
Zertifizierungen und Standards
Das Gerät ist zertifiziert nach Common Criteria EAL6, was eine hohe Sicherheitsstufe für kryptografische Module darstellt. Zudem erfüllt es die Anforderungen des Cryptographic Module Validation Program und der CSRC (nist.gov). Die Zertifizierungsunterlagen sind über die angegebene URL einsehbar. Die Unterstützung der Standards FIDO U2F, FIDO2 (CTAP2.1), HOTP, TOTP und PIV gewährleistet die Interoperabilität mit einer Vielzahl von Diensten und Systemen.
Herstellungsland und Herstellung
Das Gerät wird in Deutschland hergestellt, was die Qualitätssicherung und die Einhaltung hoher Produktionsstandards gewährleistet. Die Herstellung erfolgt unter Einhaltung der geltenden Sicherheits- und Qualitätsnormen.
Sicherheitsmerkmale
Die Sicherheit des iShield Key 2 Pro wird durch die Verwendung von asymmetrischer Kryptografie, die Speicherung des privaten Schlüssels im Gerät und die Unterstützung von FIDO-Protokollen gewährleistet. Die Zertifizierung nach Common Criteria EAL6 und die Einhaltung der Anforderungen des Cryptographic Module Validation Program unterstreichen die hohe Sicherheitsstufe des Geräts.

Dies ist ein Angebot von:
79279 Vörstetten
https://industry-electronics.de
Tel. 07666/88499-0
Fax. 07666/88499-111
Diesen Artikel finden Sie unter:
industry-electronics.de/artikel/1246008

Lieske Elektronik e.K.
Reutener Str. 1079279 Vörstetten
https://industry-electronics.de
Tel. 07666/88499-0
Fax. 07666/88499-111
Diesen Artikel finden Sie unter:
industry-electronics.de/artikel/1246008